
Een Data Protection Impact Assessment (DPIA) is een gestructureerd proces om privacyrisico’s van dataverwerking systematisch in kaart te brengen, te beoordelen en te beperken. Zeker bij de inzet van AI-systemen is zo’n DPIA belangrijk. In Nederland ken je dit ook als AVG artikel 35.
Waarom is een DPIA belangrijk?
Voor kantoren is een DPIA geen luxe, maar een verplichting waar echt geld aan hangt. Een DPIA dient drie doelen tegelijk: het helpt je risico’s vroeg op te sporen, voordat ze problemen worden. Het levert je een papieren spoor op dat je accountability aantoont: als een toezichthouder later controleert, kun je laten zien dat je dit serieus hebt genomen. En het bouwt vertrouwen op bij je cliënten, omdat je transparant bent over hoe je hun data behandelt.
Wat veel kantoren niet realiseren: het risico van geen DPIA is flink. Het niet uitvoeren van een verplichte DPIA (artikel 35 AVG) valt onder de boetecategorie van artikel 83 lid 4 AVG: tot 10 miljoen euro of, bij een onderneming, 2% van de wereldwijde jaaromzet als dat hoger is. De hogere categorie van 20 miljoen euro of 4% geldt voor andere overtredingen, zoals verwerken zonder grondslag. Erger nog is de reputatieschade als cliënten erachter komen dat je hun data niet risico-getoetst hebt.
Wanneer heb je een DPIA nodig?
Een DPIA is verplicht zodra je dataverwerking waarschijnlijk een hoog risico voor de rechten en vrijheden van personen oplevert. In de praktijk raken kantoren al snel aan de triggers.
De eerste trigger is automatische besluitvorming met rechtsgevolgen. Stel je voor: een accountant gebruikt een AI-tool om de boekhouding van cliënten automatisch in te delen naar risicoprofiel. Dat is een DPIA-situatie, omdat dat systeem de behandeling van de cliënt rechtstreeks bepaalt. Hetzelfde geldt voor profilingoperaties op basis van persoonlijke data: als je client-gedrag in kaart brengt om ze in categorieën in te delen, zit je in DPIA-territorium.
De tweede trigger is verwerking op grote schaal. Grote schaal is een van de criteria uit de DPIA-lijst van de Autoriteit Persoonsgegevens en de Europese richtsnoeren, en leidt op zichzelf niet tot een DPIA-plicht; meestal is een DPIA nodig zodra een verwerking aan twee of meer criteria voldoet. Volgens overweging 91 AVG geldt verwerking door een individuele beroepsbeoefenaar niet als grootschalig, dus honderden cliënten maken een kantoor niet vanzelf grootschalig. Nieuwe technologie (novel technology) is de derde trigger. Het gaat dan om technologie die nieuw is naar de stand van de techniek, niet om een tool die alleen voor jouw kantoor nieuw is, en ook dat is één criterium naast de andere.
Een praktisch voorbeeld voor notarissen: je neemt een AI-tool in gebruik om concepten voor testamenten sneller op te stellen. De tool verwerkt namen, adressen, familierelaties en vermogensgegevens. Loop je de criteria uit de richtsnoeren langs, dan tellen er waarschijnlijk twee. Het eerste is gevoelige gegevens of gegevens van zeer persoonlijke aard. De richtsnoeren rekenen daar naast de bijzondere categorieën ook gegevens toe die met het privéleven samenhangen of waarvan misbruik iemand ernstig raakt, zoals financiële gegevens. Het tweede is innovatief gebruik van nieuwe technologie, waar een generatief AI-model onder kan vallen. Grote schaal telt voor een individuele beroepsbeoefenaar volgens overweging 91 niet mee. Geautomatiseerde besluitvorming met rechtsgevolgen evenmin, zolang jij bepaalt welke clausules en waarschuwingen in de akte komen. Op de lijst van de AP staat zo’n tool niet als aparte categorie. Een DPIA is dan waarschijnlijk vereist; leg je afweging vast.
DPIA en de AVG: juridisch kader
De AVG (algemene verordening gegevensbescherming) is de Nederlandse naam van de Europese GDPR. Artikel 35 van de AVG legt vast wanneer je een DPIA moet doen. Lid 3 noemt drie situaties waarin een DPIA in elk geval verplicht is; voor alle andere verwerkingen weeg je de criteria uit de vorige sectie.
Ten eerste: als je persoonlijke aspecten van mensen systematisch en uitgebreid beoordeelt op basis van geautomatiseerde verwerking, waaronder profilering, en daar besluiten op baseert met rechtsgevolgen of een vergelijkbaar grote impact. Klantdata centraal opslaan en AI-tools inzetten valt daar niet automatisch onder.
Ten tweede: als je bijzondere categorieën persoonsgegevens (artikel 9 AVG, zoals gezondheid, religie of etniciteit) of strafrechtelijke gegevens (artikel 10 AVG) op grote schaal verwerkt. Financiële gegevens en huishoudenssituaties zijn geen bijzondere categorie, hoe gevoelig ze voor een notaris ook zijn.
Ten derde: als je openbaar toegankelijke ruimten stelselmatig en op grote schaal monitort. Voor de meeste kantoren niet relevant, tenzij je kantoor camera’s hebt gericht op openbare wegen.
Je beoordeelt als verwerkingsverantwoordelijke zelf of een verwerking waarschijnlijk een hoog risico oplevert. De Autoriteit Persoonsgegevens (AP) publiceert op grond van artikel 35, lid 4 een lijst van verwerkingen waarvoor een DPIA verplicht is, maar beslist niet per organisatie. Voor AI-systemen loopt dit vaak parallel aan bredere verplichtingen uit de AI Act voor bedrijven, die naast de AVG een eigen set eisen stelt.
DPIA bij AI-systemen: wat moet je weten?
AI-systemen maken DPIA’s complexer, omdat ze risico’s introduceren die traditionele dataverwerking niet heeft. Een spreadsheet met cliëntgegevens is statisch; een AI-model leert en verandert in de tijd.
Automatische besluitvorming is een groot risico. AI neemt besluiten zonder menselijke tussenkomst. Als je AI gebruikt om kredietwaardigheid in te schatten of cliënten in risicoklassen in te delen, moet je onderzoeken of die beslissingen eerlijk zijn en niet discrimineren.
Bias en discriminatie vormen een tweede zorg. AI-modellen leren uit historische data. Zit in jouw trainingsdata discriminatie (bijvoorbeeld: mannen krijgen meer promoties, vrouwen vaker afwijzingen), dan leert het model die discriminatie aan. Bij accountants ziet dit er zelden dramatisch uit, maar subtiele bias (bijv. bepaalde bedrijfstypen krijgen hogere tarieven aangerekend) kan zich wel voordoen.
Model drift is een derde risico. Een model dat vandaag nauwkeurig is, kan morgen slechter presteren. Waarom? Het trainingsmateriaal veroudert, de werkelijkheid verandert, de invoerdata verandert. Dit raakt kantoren die op AI vertrouwen zonder regelmatig te checken of het model nog goed werkt.
Explainability, het vermogen om te verklaren wat AI doet, is een belangrijk aandachtspunt. Als een AI “nee” zegt, kan je dat dan uitleggen? Voor veel kantoren is dit ook wettelijk van belang. Een notaris moet kunnen verklaren waarom zij specifieke clausules aanbiedt; een accountant moet kunnen motiveren waarom zij een bepaalde risicoklasse adviseert. Als je AI gebruikt en niet kunt uitleggen wat de AI deed, heb je een probleem.
Voor AI-systemen met een hoger risiconiveau volstaat een DPIA soms niet. Dan kan ook een AIIA relevant zijn. Een wettelijk verplichte FRIA geldt vanaf 2 december 2027 alleen voor publiekrechtelijke organen en private partijen die openbare diensten verlenen, plus voor gebruikers van hoog-risicosystemen voor kredietwaardigheid of levens- en ziektekostenverzekeringen. Beide instrumenten kijken breder dan alleen privacy.
Hoe voer je een DPIA uit?
Een DPIA volgt vier stappen die niet in één dag klaar zijn, maar wel een logische volgorde volgen.
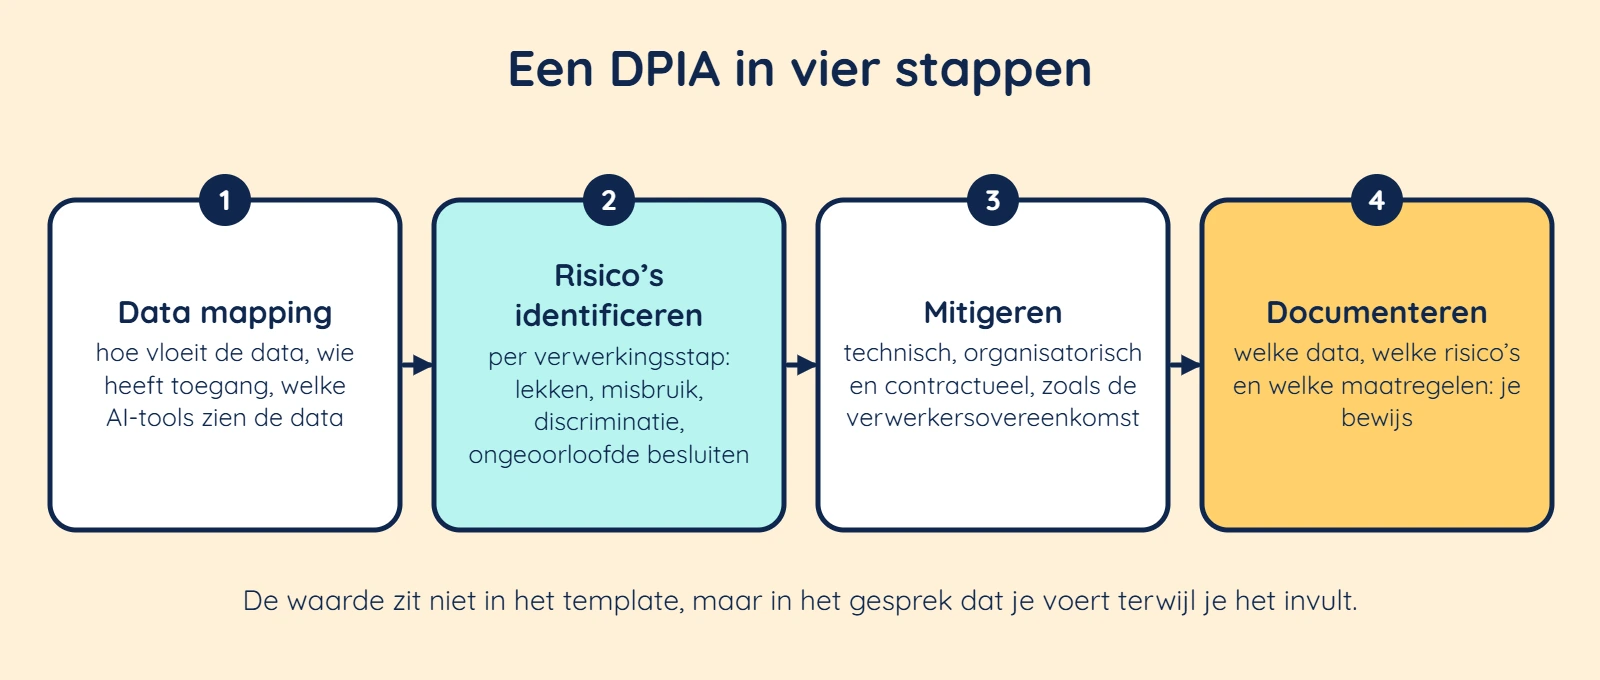
Begin met data mapping. Beschrijf stap voor stap hoe data vloeit door je organisatie. Wie verzamelt de data? Waar gaat het naartoe? Wie heeft er toegang? Welke AI-tools zien deze data? Dit klinkt simpel, maar veel kantoren weten dit niet precies. Een notaris weet bijvoorbeeld niet altijd dat ondersteunend personeel bulk-exports van cliëntdata doet naar een cloud-tool. Dit is je eerste ontdekkingsmoment.
Volg data mapping met risico-identificatie. Per verwerkingsstap: welke risico’s kunnen optreden? Kan data lekken? Is het systeem misbruikt? Discrimineert het? Kan iemand ongeoorloofd besluiten nemen? Dit doe je niet alleen, maar samen met het team dat de data echt gebruikt.
In de derde stap mitigeer je: wat kun je doen tegen deze risico’s? Technische maatregel: encryptie, access control, logging. Organisatorisch: wie mag wat zien, wie controleert wie? Contractueel: wat staat er in je verwerkersovereenkomst met leveranciers? Voor AI specifiek: kun je het model regelmatig testen op bias?
Tot slot documenteer je. Schrijf op: welke data, welke risico’s, welke maatregelen. Dit document is je bewijs dat je serieus hebt gewerkt, niet zomaar een checklist hebt afgevinkt.
Templates helpen, maar elk kantoor is anders. De Autoriteit Persoonsgegevens biedt handreikingen; sommige leveranciers van AI-tools geven ook sjablonen. De echte waarde zit niet in het template, maar in het gesprek dat je voert terwijl je het invult.
Waar kun je terecht voor AI-risicoanalyse?
Je hebt verschillende opties: een DPIA zelf uitvoeren is mogelijk, vooral als je kantoor klein is en de dataverwerking niet ingewikkeld. Maar zodra AI in het spel komt, groeit de complexiteit.
Zelf doen met een template: gratis, maar je mist inzicht in kantoor-specifieke risico’s. Externe consultant: uur-based, kan flink oplopen, maar geeft je een onafhankelijk perspectief. Tools en software: veel leveranciers van AI-tools leveren mee-templates voor DPIA’s.
Een praktisch startpunt is een eigen inventarisatie. Die is geen volledige DPIA en geen vervanging ervan, maar een risicokaart: welke AI-tools je hebt, welke risico’s ze meebrengen en waar de blinde vlekken zitten. Daarmee heb je de informatie die je nodig hebt voor een gerichte, veel snellere DPIA.
Veelgestelde vragen over de DPIA
Bij het uitvoeren van een DPIA komen vaak vragen op over wie meekijkt en wat er na afronding gebeurt.
Wie moet je betrekken bij een DPIA?
Bij een DPIA betrek je in elk geval de functionaris voor gegevensbescherming, als je organisatie die heeft aangewezen: artikel 35, lid 2 AVG verplicht je diens advies in te winnen. De verwerkingsverantwoordelijke blijft zelf verantwoordelijk voor de beoordeling. Waar dat passend is, vraag je volgens artikel 35, lid 9 de mening van de betrokkenen of hun vertegenwoordigers over de voorgenomen verwerking.
Wat doe je als een DPIA een hoog restrisico laat zien?
Laat een DPIA een hoog restrisico zien dat je niet met maatregelen kunt beperken, dan raadpleeg je vóór de verwerking de Autoriteit Persoonsgegevens. Artikel 36 AVG noemt dat de voorafgaande raadpleging. Vindt de AP dat de verwerking inbreuk zou maken op de AVG, dan geeft zij in beginsel binnen acht weken schriftelijk advies en kan zij haar bevoegdheden inzetten. Plan die raadpleging daarom in voordat je een AI-tool in gebruik neemt.
Hoe vaak moet je een DPIA herzien?
Een DPIA herzie je in elk geval wanneer het risico van de verwerking verandert, zo staat in artikel 35, lid 11 AVG. Een vaste termijn noemt de AVG niet. Bij AI-tools kan het risico bijvoorbeeld veranderen wanneer je overstapt op een ander model of wanneer er nieuwe soorten gegevens in de tool gaan. Leg elke herziening vast in het DPIA-document, zodat je kunt aantonen welke beoordeling op welk moment gold.
Is er een gratis model voor een DPIA?
Een gratis model voor een DPIA is het Model DPIA Rijksdienst, te vinden via het Kenniscentrum voor beleid en regelgeving van de Rijksoverheid. Het model is gemaakt voor de rijksdienst, maar de opbouw is ook buiten de overheid bruikbaar: eerst de feiten van de verwerking, dan de rechtmatigheid, daarna de risico’s voor betrokkenen en tot slot de geplande maatregelen. De AVG schrijft geen vaste tool voor, wel de minimale inhoud van een DPIA in artikel 35, lid 7.