
Een Fundamental Rights Impact Assessment (FRIA) is een verplichte, gestructureerde evaluatie om de impact van een hoog-risico AI-systeem op grondrechten te identificeren, te beoordelen en te beperken. Voor kantoren die AI inzetten bij besluitvorming is dit relevant om te weten, ook al valt niet elk kantoor eronder. De verplichting staat in artikel 27 van de AI Act en geldt alleen voor specifieke situaties, niet voor elk AI-systeem.
Wat betekent Fundamental Rights Impact Assessment?
Fundamental Rights Impact Assessment, afgekort FRIA, is vastgelegd in artikel 27 van Verordening (EU) 2024/1689, beter bekend als de AI Act. De verplichting geldt vanaf 2 december 2027, samen met de andere verplichtingen voor hoog-risico-systemen uit bijlage III.
Voor de FRIA telt het onderscheid tussen deployer en provider. De provider is de organisatie die een AI-systeem bouwt en op de markt brengt. De deployer is de organisatie die het systeem daadwerkelijk gebruikt onder eigen verantwoordelijkheid. De FRIA-plicht ligt bij de deployer, niet bij de provider. Een kantoor dat een AI-tool van een externe leverancier inzet, is dus zelf verantwoordelijk voor de FRIA, ook al heeft het kantoor het systeem niet gebouwd.
Wanneer is een FRIA verplicht?
Een FRIA is verplicht wanneer je als deployer een hoog-risico AI-systeem uit Annex III van de AI Act inzet en een publiekrechtelijk orgaan bent of als private partij openbare diensten verleent. Elke andere deployer valt er alleen onder bij AI voor de kredietwaardigheid van natuurlijke personen of voor risico en prijs bij levens- en ziektekostenverzekeringen (bijlage III, punt 5, onder b en c). Een private werkgever die AI inzet voor aannamebeslissingen, heeft geen FRIA-plicht.
Voor een privaat kantoor dat geen openbare diensten verleent, zoals een accountantskantoor, wordt de plicht alleen concreet bij die twee toepassingen. Een voorbeeld is een AI-tool die de kredietwaardigheid van een cliënt als natuurlijk persoon beoordeelt of een kredietscore toekent. AI die alleen financiële fraude opspoort, valt volgens punt 5, onder b, buiten die categorie. Een AI-tool die meebeslist over cliëntacceptatie of een interne risicoclassificatie maakt, brengt een privaat kantoor niet onder de FRIA-plicht, zolang die tool geen kredietwaardigheid van natuurlijke personen beoordeelt.
Artikel 99, lid 4, koppelt het boeteplafond van 15 miljoen euro of 3 procent van de wereldwijde jaaromzet niet aan artikel 27. Sancties voor een ontbrekende FRIA stellen de lidstaten vast op grond van artikel 99, lid 1.
Wie moet een FRIA uitvoeren?
Een FRIA geldt specifiek voor deployers van hoog-risico AI-systemen zoals gedefinieerd in Annex III. De verplichting raakt in de eerste plaats publieke instanties en private organisaties die publieke diensten leveren, zoals onderwijs, zorg, huisvesting en sociale diensten.
Voor de meeste accountants- en advieskantoren is de vraag minder grijs dan ze lijkt. Buiten de twee toepassingen uit punt 5 valt een privaat kantoor er niet onder, terwijl een DPIA in de praktijk veel sneller relevant is. Gebruik je AI voor andere beslissingen met gevolgen voor cliënten, zoals cliëntacceptatie of risicoclassificatie, dan kun je vrijwillig een toets langs de lijnen van een FRIA doen. Zo leg je vast welke grondrechten geraakt kunnen worden en welke maatregelen je neemt, ook al eist de AI-verordening dat in die situatie niet.
FRIA versus DPIA en AIIA waar verschilt het
Een FRIA verschilt van een privacytoets zoals de DPIA en van een bredere AIIA doordat de scope en de wettelijke basis anders liggen. Een DPIA focust op privacyrisico’s onder de AVG en is relevant zodra je persoonsgegevens verwerkt. Een AIIA is een bredere, niet-wettelijk-verplichte evaluatie van fairness, bias en maatschappelijke impact. Een FRIA is de wettelijk verplichte, grondrechten-specifieke variant onder AI Act artikel 27, uitsluitend voor deployers van hoog-risico AI-systemen.
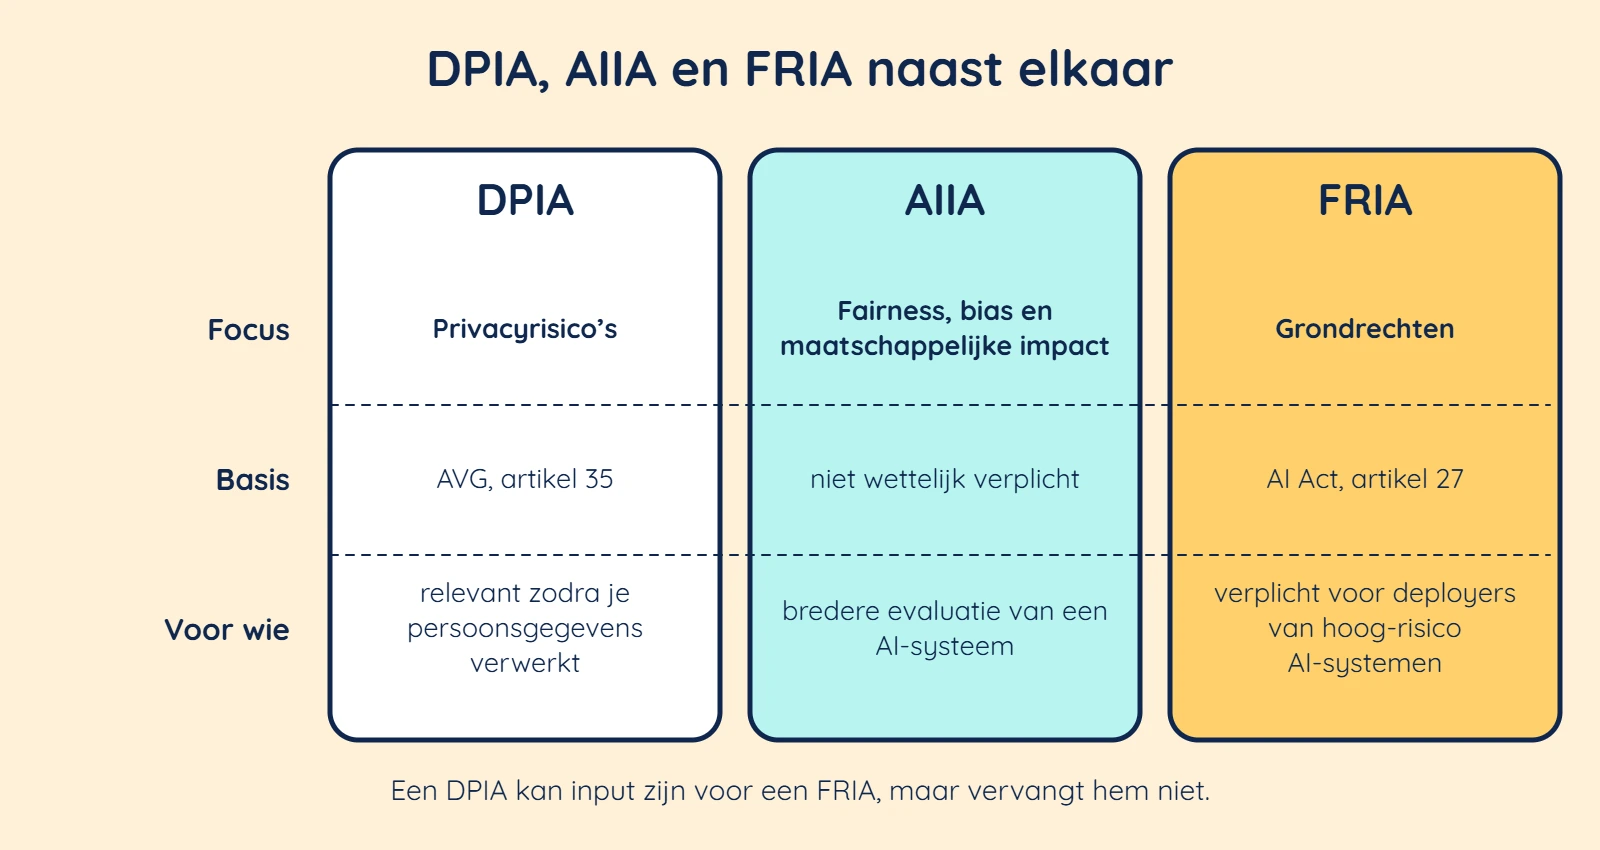
Deze instrumenten sluiten elkaar niet uit. Een DPIA die je al hebt uitgevoerd, kan gedeeltelijk als input dienen voor een FRIA: overlappende risico’s hoef je niet twee keer helemaal opnieuw te beoordelen. Toch vervangt een DPIA een FRIA niet. Wat een DPIA niet dekt, zoals de bredere grondrechtenimpact op groepen die niet direct in de data zichtbaar zijn, moet je alsnog apart in de FRIA opnemen.
Hoe voer je een Fundamental Rights Impact Assessment uit?
Een Fundamental Rights Impact Assessment volgt een vast stramien, uit te voeren vóór je het AI-systeem daadwerkelijk in gebruik neemt.
Begin met een beschrijving van het AI-systeem: wat doet het, welke beslissingen neemt het, en voor wie zijn die beslissingen bedoeld. Welke grondrechten mogelijk worden geraakt, zoals non-discriminatie, privacy of toegang tot een eerlijke procedure, identificeer je in de stap daarna. Breng ten slotte in kaart welke groepen mensen worden beïnvloed, met extra aandacht voor groepen die kwetsbaarder zijn voor negatieve uitkomsten.
Schat vervolgens het risico in en bepaal welke mitigerende maatregelen nodig zijn, zowel technisch als organisatorisch. Documenteer het hele proces zorgvuldig, bij voorkeur met een team dat de basisbegrippen kent. Tot slot meld je de uitkomst bij de bevoegde markttoezichthouder. Volgens het voorstel voor de Nederlandse uitvoeringswet, die nog niet in werking is, wordt dat de bestaande toezichthouder binnen je sector, met de Autoriteit Persoonsgegevens voor terreinen zonder eigen toezichthouder.
Veelgestelde vragen over de FRIA
Na de vraag of een FRIA verplicht is, volgen vaak praktische vragen over de uitvoering en over de rol van de leverancier.
Moet je een FRIA opnieuw uitvoeren bij elk gebruik?
Nee, een FRIA voer je uit vóór het eerste gebruik van een hoog-risico AI-systeem, niet bij elke inzet. Volgens artikel 27, lid 2, van de AI Act mag je in vergelijkbare gevallen steunen op een eerdere FRIA of op een bestaande beoordeling van de aanbieder. Verandert een van de beoordeelde elementen tijdens het gebruik, of is de informatie niet meer actueel, dan werk je de FRIA bij.
Is er een sjabloon voor een FRIA?
Een officieel sjabloon voor de FRIA moet komen van het AI-bureau van de Europese Commissie, dat volgens artikel 27, lid 5, van de AI Act een vragenlijst ontwikkelt, ook als geautomatiseerde tool. Het sjabloon moet je de mogelijkheid geven om te verwijzen naar onderdelen van een bestaande DPIA of die op te nemen. Bij de melding aan de markttoezichthouder dien je volgens lid 3 het ingevulde sjabloon in.
Wat is het verschil tussen een FRIA en een conformiteitsbeoordeling?
Een FRIA en een conformiteitsbeoordeling verschillen in wie ze uitvoert en wat ze toetsen. De conformiteitsbeoordeling is een plicht van de aanbieder, die vóór het op de markt brengen aantoont dat een hoog-risico AI-systeem aan de eisen van de AI Act voldoet, met een EU-conformiteitsverklaring en CE-markering als gevolg. De FRIA voert de deployer uit vóór het eerste gebruik, en die kijkt naar de gevolgen voor grondrechten in de eigen toepassing.
Hoe zet je een eerste stap richting een FRIA?
Twijfel je of je een FRIA nodig hebt? Breng dan eerst in kaart welke AI-systemen je gebruikt en of een ervan in de buurt komt van een hoog-risico classificatie onder Annex III, voordat je aan een volledige FRIA begint. De AI-geletterdheid cursus behandelt de risicoklassen van de AI-verordening.
Zo voorkom je dat je tijd steekt in een uitgebreide FRIA voor een systeem dat er eigenlijk niet onder valt, of dat je een verplichting over het hoofd ziet omdat je het risiconiveau niet had ingeschat.